فهرست مطالب (7)
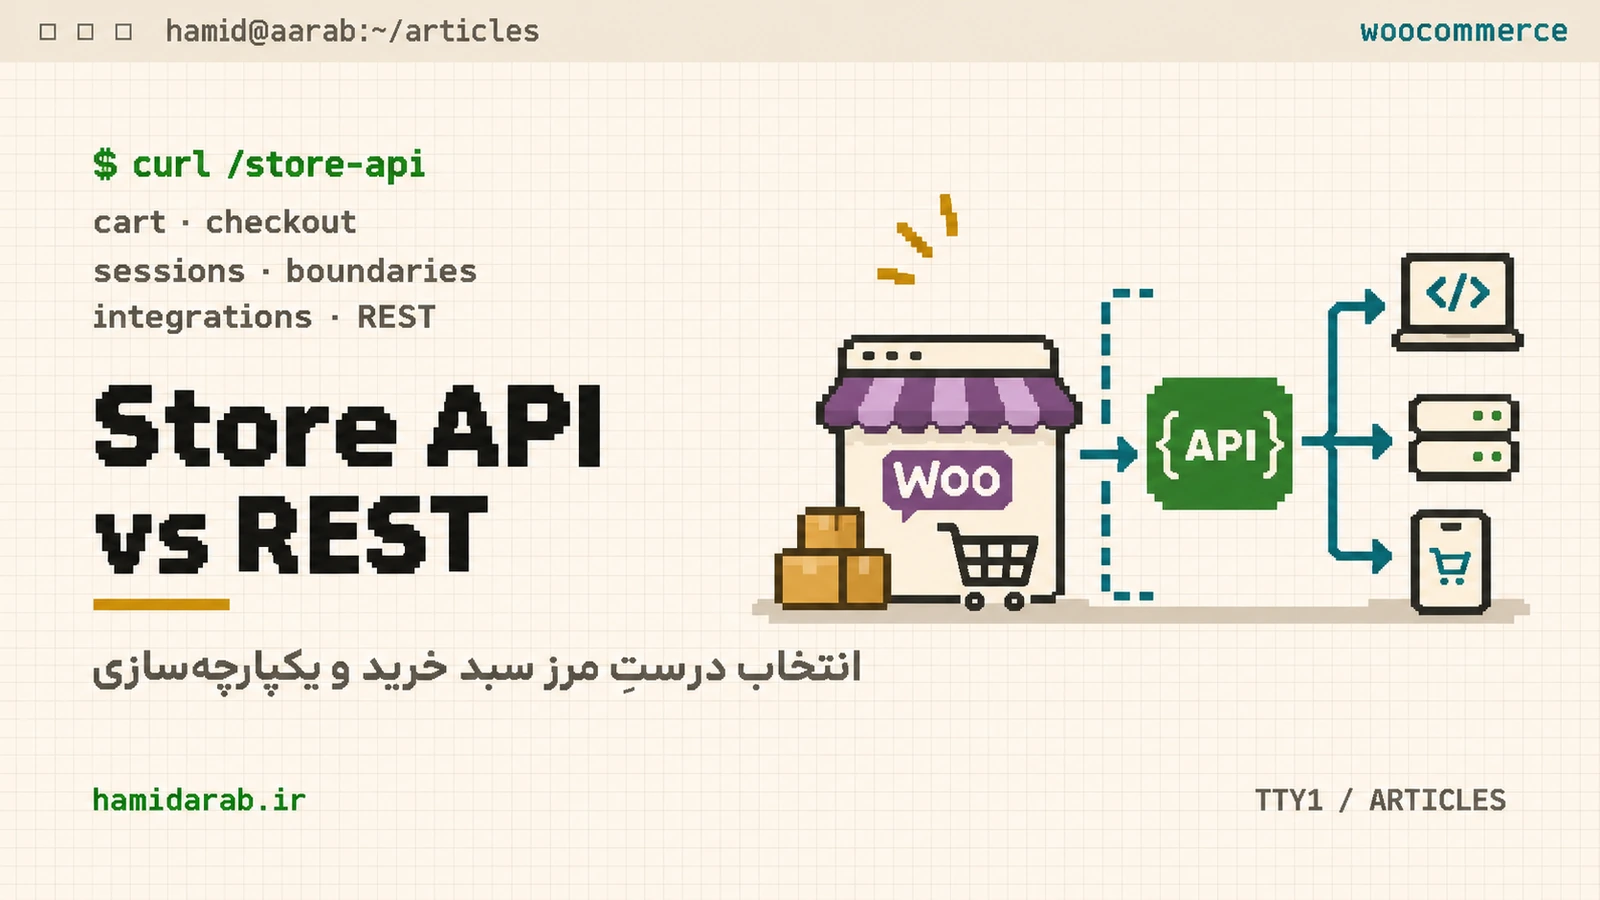
یکی از خطاهای معماری رایج در پروژههای ووکامرس این است که چون دو API خروجی JSON دارند، آنها را جایگزین هم فرض کنیم. Store API برای تجربه مشتری و session همان مشتری ساخته شده؛ REST API برای دسترسی مدیریتی و integrationهای احراز هویتشده.
Store API دقیقاً برای چیست؟
namespace آن wc/store/v1 است و endpointهایی برای product، cart، shipping و checkout دارد. دادهها در context همان visitor/session برمیگردند. برای خواندن catalog معمولاً API key لازم نیست، اما عملیات write روی cart/checkout به nonce یا Cart Token نیاز دارد.
GET  /wp-json/wc/store/v1/products
GET  /wp-json/wc/store/v1/cart
POST /wp-json/wc/store/v1/cart/add-item
POST /wp-json/wc/store/v1/checkoutREST API چه زمانی انتخاب درست است؟
وقتی integration باید سفارشهای کاربران مختلف را بخواند، product را مدیریت کند، coupon بسازد، shipping zone تغییر دهد یا داده فروشگاه را از یک سیستم خارجی sync کند، REST API انتخاب طبیعیتری است. این API با credential و permission کار میکند و نباید keyهای آن را داخل browser عمومی قرار دهید.
یک قانون ساده برای انتخاب
- کاربر در storefront خودش cart/checkout دارد → Store API.
- ERP یا CRM باید سفارشها را بخواند → REST API.
- Headless frontend فقط catalog و cart همان visitor را میخواهد → Store API.
- پنل داخلی محصول و موجودی را sync میکند → REST API.
- نیاز دارید اطلاعات customer دیگری را با ID بخوانید → Store API مناسب نیست.
امنیت: public به معنی بدون کنترل نیست
Store API public-facing است، اما endpointهای تغییردهنده بدون کنترل رها نشدهاند. برای عملیات state-changing باید token/nonce و قواعد خود WooCommerce رعایت شود. همچنین extensionهایی که validation خاص دارند باید hookهای Store API را جدا از hookهای checkout قدیمی بررسی کنند.
اشتباه رایج در headless
گاهی frontend با یک Consumer Key/Secret داخل JavaScript به REST API وصل میشود. این کار credential را به کاربر تحویل میدهد. برای storefront عمومی، Store API را در نظر بگیرید؛ اگر backend اختصاصی دارید، credential مدیریتی باید فقط server-side بماند.
جمعبندی معماری
Store API نمای storefront است؛ REST API نمای مدیریتی و integration. اگر این مرز را رعایت کنید، permission model، session و caching قابلفهمتر میشوند.
منابع
$ ./request_review
همین مشکل را در فروشگاه خودتان دارید؟
توسعهدهنده ارشد WordPress و WooCommerce برای معماری، اتصال سیستمها و حل مسائل پیچیده production.
درخواست بررسی فنی
## دیدگاهها